chore(release): v0.10.0
This commit is contained in:
 tuxgyver
@@ -6,6 +6,29 @@ Ce projet suit le [Versionnage Sémantique](https://semver.org/lang/fr/).
|
||||
|
||||
---
|
||||
|
||||
## [0.10.0] — 2026-09-08
|
||||
|
||||
### Supprimé
|
||||
- **L'assistant « configuration serveur + client ».** Il datait d'avant la v0.8.0 et produisait un serveur WireGuard nu — sans API d'authentification, sans quarantaine, sans code à 6 chiffres — c'est-à-dire un modèle incompatible avec le fonctionnement actuel, où le serveur enrôle le compte et fournit le fichier `.conf`. Son bouton « Appliquer le volet client » écrasait de surcroît les clés du client et la clé publique du serveur : sur un poste déjà enrôlé, il rompait le lien avec le serveur, qui déclare l'ancienne clé publique, sans que rien ne l'annonce.
|
||||
- **Le champ Identifiant VPN**, sans emploi depuis que le serveur reconnaît le poste à l'adresse de son tunnel. Un champ qui ne fait rien est pire qu'un champ absent : il laisse croire qu'il compte. Les configurations existantes en sont purgées au chargement, profils compris.
|
||||
|
||||
### Modifié
|
||||
- **Le sous-onglet Tunnel passe d'une liste de quinze champs à trois groupes** : l'essentiel — adresse du client, IPs autorisées, DNS —, le split-DNS enfin nommé comme tel, et un repli « Avancé ». Trois champs portaient « DNS » dans la même liste sans que rien ne dise lesquels allaient ensemble.
|
||||
- **Ce qui vient du serveur est replié et verrouillé** : adresse, port et clé publique du serveur rejoignent « Avancé », aux côtés du nom d'interface, de l'URL de l'API, du keepalive et du MTU. Ils décrivent un pair déjà déclaré côté serveur ; les modifier à la main ne produit aucune erreur visible, seulement un handshake qui n'aboutit jamais.
|
||||
- **Le sous-onglet « Fuite DNS » devient « Résolution des noms »** : il faisait trois choses sous un titre qui n'en annonçait qu'une. Son verdict « Statut inconnu » recouvrait trois causes appelant trois gestes différents — tunnel arrêté, aucun DNS déclaré, aucun résolveur système — chacune est désormais nommée avec l'action qui suit.
|
||||
- La pastille de la page « À propos » n'affirme plus rien qu'elle ne sache : elle déduisait « Code d'accès serveur » ou « Aucun code d'accès » de la seule configuration locale, alors qu'un poste sans identifiant pouvait parfaitement être tenu en quarantaine.
|
||||
|
||||
### Ajouté
|
||||
- **Nouvelle étape de diagnostic « Serveur DNS du réseau distant »**, qui comble un angle mort : le tunnel monte, le trafic passe, la résolution est au vert, et pas un nom interne ne se résout. Deux causes, l'une et l'autre muettes jusqu'ici. Ou bien le serveur DNS distant n'est couvert par aucune « IP autorisée » et rien ne le route dans le tunnel ; ou bien il l'est, mais son adresse tombe aussi dans une plage que porte une carte du poste — cas d'un réseau distant en 192.168.1.0/24 vu depuis un poste chez lui — et la route locale l'emporte. Ce second cas ne se déduit pas de la configuration : l'étape interroge la route réellement retenue par le noyau, sans émettre le moindre paquet, et propose la route d'hôte qui reprend la main.
|
||||
|
||||
### Corrigé
|
||||
- **Le verrouillage des champs issus d'un `.conf` importé ne survivait pas à la fermeture du panneau.** Il existait depuis la v0.8.3, mais le chargement des valeurs le levait sans condition : rouvrir le panneau Administrateur, ou simplement changer de profil, rendait de nouveau éditables — en silence — l'adresse, le port et la clé publique du serveur. L'état est désormais enregistré et suit la configuration chargée, profils compris.
|
||||
- **Le rapport de diagnostic n'occupait qu'une fraction de la largeur disponible.** Chaque étape s'écrivait sur deux lignes, libellé puis détail indenté : le texte tenait sur 224 px quelle que soit la taille de la fenêtre, laissant jusqu'à 79 % de blanc à droite. Il est passé en tableau à deux colonnes, occupe toute la largeur et tient sur 38 % de hauteur en moins.
|
||||
- **La fenêtre du panneau Administrateur était trop courte et les libellés s'y chevauchaient.** Sa hauteur augmente de 15 %, et surtout son plancher passe de 520 à 703 px : la page de test réclame 569 px de contenu incompressible, et toute réduction en deçà écrasait les champs les uns sur les autres.
|
||||
- Deux encarts explicatifs portaient des retours à la ligne écrits à la main, qui figeaient leur largeur : la fenêtre s'élargissait, le texte non.
|
||||
|
||||
---
|
||||
|
||||
## [0.9.1] — 2026-09-08
|
||||
|
||||
### Modifié
|
||||
|
||||
@@ -4,7 +4,7 @@
|
||||
## ──────────────────────────────────────────────
|
||||
|
||||
APP := wgsecure
|
||||
VERSION := 0.9.1
|
||||
VERSION := 0.10.0
|
||||
VENV := .venv
|
||||
PYTHON := $(VENV)/bin/python3
|
||||
PIP := $(VENV)/bin/pip
|
||||
|
||||
@@ -1,6 +1,6 @@
|
||||
# 🛡️ WGSecure (WGS)
|
||||
|
||||
🚀 v0.9.1 · 🐍 · 🪟🐧 · 🔐 Accès validé par le serveur · 🛡️ WireGuard
|
||||
🚀 v0.10.0 · 🐍 · 🪟🐧 · 🔐 Accès validé par le serveur · 🛡️ WireGuard
|
||||
|
||||
**WGSecure** est une interface graphique multiplateforme (Windows & Linux) pour gérer une connexion WireGuard dont l'accès aux ressources distantes est ouvert par un code à 6 chiffres validé **par le serveur**.
|
||||
|
||||
@@ -210,4 +210,4 @@ WGSecure/
|
||||
## 👤 Auteur
|
||||
|
||||
Développé par **Johnny** — [JT-Tools](https://github.com/JT-Tools)
|
||||
Version : 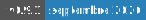 — Septembre 2026
|
||||
Version : 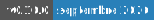 — Septembre 2026
|
||||
|
||||
+1
-1
@@ -1,3 +1,3 @@
|
||||
__version__ = "0.9.1"
|
||||
__version__ = "0.10.0"
|
||||
APP_NAME = "WGSecure"
|
||||
APP_SHORT = "WGS"
|
||||
|
||||
+1
-1
@@ -5,7 +5,7 @@
|
||||
; ──────────────────────────────────────────────
|
||||
|
||||
#define MyAppName "WGSecure"
|
||||
#define MyAppVersion "0.9.1"
|
||||
#define MyAppVersion "0.10.0"
|
||||
#define MyAppPublisher "WGSecure"
|
||||
#define MyAppExeName "wgsecure.exe"
|
||||
|
||||
|
||||
Reference in New Issue
Block a user