chore(release): v0.7.11
Rend le redémarrage du service WireGuard best-effort dans "Configurer
les permissions" : Restart-Service échoue si un tunnel est actif, ce
qui annulait toute l'opération alors que l'ACL/registre venaient
d'être appliqués avec succès.

Co-Authored-By: Claude Sonnet 5 <noreply@anthropic.com>
This commit is contained in:

 Claude Sonnet 5
@@ -6,6 +6,13 @@ Ce projet suit le [Versionnage Sémantique](https://semver.org/lang/fr/).
|
|||||||
|
|
||||||
---
|
---
|
||||||
|
|
||||||
|
## [0.7.11] — 2026-09-04
|
||||||
|
|
||||||
|
### Corrigé
|
||||||
|
- **« Configurer les permissions » échouait si un tunnel était actif.** `Restart-Service` refuse d'arrêter le service WireGuard tant qu'un tunnel dépendant (`WireGuardTunnel$<nom>`) tourne — ce qui annulait toute l'opération alors que l'ACL et le registre venaient d'être appliqués avec succès. Le redémarrage est désormais tenté en best-effort : un échec produit un avertissement (déconnectez le tunnel puis redémarrez le service, ou redémarrez la machine) sans faire échouer le reste.
|
||||||
|
|
||||||
|
---
|
||||||
|
|
||||||
## [0.7.10] — 2026-09-04
|
## [0.7.10] — 2026-09-04
|
||||||
|
|
||||||
### Corrigé
|
### Corrigé
|
||||||
|
|||||||
@@ -4,7 +4,7 @@
|
|||||||
## ──────────────────────────────────────────────
|
## ──────────────────────────────────────────────
|
||||||
|
|
||||||
APP := wgsecure
|
APP := wgsecure
|
||||||
VERSION := 0.7.10
|
VERSION := 0.7.11
|
||||||
VENV := .venv
|
VENV := .venv
|
||||||
PYTHON := $(VENV)/bin/python3
|
PYTHON := $(VENV)/bin/python3
|
||||||
PIP := $(VENV)/bin/pip
|
PIP := $(VENV)/bin/pip
|
||||||
|
|||||||
@@ -1,6 +1,6 @@
|
|||||||
# 🛡️ WGSecure (WGS)
|
# 🛡️ WGSecure (WGS)
|
||||||
|
|
||||||
🚀 v0.7.10 · 🐍 · 🪟🐧 · 🔐 MFA TOTP · 🛡️ WireGuard
|
🚀 v0.7.11 · 🐍 · 🪟🐧 · 🔐 MFA TOTP · 🛡️ WireGuard
|
||||||
|
|
||||||
**WGSecure** est une interface graphique multiplateforme (Windows & Linux) pour gérer une connexion WireGuard avec une surcouche MFA (authentification à deux facteurs TOTP).
|
**WGSecure** est une interface graphique multiplateforme (Windows & Linux) pour gérer une connexion WireGuard avec une surcouche MFA (authentification à deux facteurs TOTP).
|
||||||
|
|
||||||
@@ -210,4 +210,4 @@ WGSecure/
|
|||||||
## 👤 Auteur
|
## 👤 Auteur
|
||||||
|
|
||||||
Développé par **Johnny** — [JT-Tools](https://github.com/JT-Tools)
|
Développé par **Johnny** — [JT-Tools](https://github.com/JT-Tools)
|
||||||
Version : 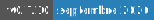 — Septembre 2026
|
Version : 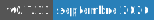 — Septembre 2026
|
||||||
|
|||||||
+1
-1
@@ -1,3 +1,3 @@
|
|||||||
__version__ = "0.7.10"
|
__version__ = "0.7.11"
|
||||||
APP_NAME = "WGSecure"
|
APP_NAME = "WGSecure"
|
||||||
APP_SHORT = "WGS"
|
APP_SHORT = "WGS"
|
||||||
|
|||||||
+11
-2
@@ -1952,8 +1952,17 @@ if ($LASTEXITCODE -ne 0) {
|
|||||||
|
|
||||||
# Redémarrer le service pour que la nouvelle ACL soit prise en compte par
|
# Redémarrer le service pour que la nouvelle ACL soit prise en compte par
|
||||||
# le pipe IPC déjà ouvert (une SDDL mise à jour n'est pas relue par un
|
# le pipe IPC déjà ouvert (une SDDL mise à jour n'est pas relue par un
|
||||||
# process déjà démarré).
|
# process déjà démarré). Best-effort seulement : Windows refuse d'arrêter
|
||||||
Restart-Service -Name $serviceName -Force
|
# le service tant qu'un tunnel est actif (WireGuardTunnel$<nom> en dépend),
|
||||||
|
# et l'ACL/le registre ont déjà été appliqués à ce stade — un redémarrage
|
||||||
|
# raté ne doit donc pas faire échouer toute l'opération, juste prévenir
|
||||||
|
# que l'effet ne sera visible qu'après déconnexion + redémarrage manuel du
|
||||||
|
# service (ou redémarrage de la machine).
|
||||||
|
try {
|
||||||
|
Restart-Service -Name $serviceName -Force -ErrorAction Stop
|
||||||
|
} catch {
|
||||||
|
Write-Warning "Redémarrage du service WireGuard impossible ($($_.Exception.Message)) : déconnectez tout tunnel actif puis redémarrez le service WireGuard (ou la machine) pour que les nouvelles permissions prennent effet."
|
||||||
|
}
|
||||||
|
|
||||||
# Mécanisme officiel WireGuard (distinct de l'ACL ci-dessus, qui ne couvre
|
# Mécanisme officiel WireGuard (distinct de l'ACL ci-dessus, qui ne couvre
|
||||||
# que le service) : autorise les membres du groupe "Network Configuration
|
# que le service) : autorise les membres du groupe "Network Configuration
|
||||||
|
|||||||
+1
-1
@@ -5,7 +5,7 @@
|
|||||||
; ──────────────────────────────────────────────
|
; ──────────────────────────────────────────────
|
||||||
|
|
||||||
#define MyAppName "WGSecure"
|
#define MyAppName "WGSecure"
|
||||||
#define MyAppVersion "0.7.10"
|
#define MyAppVersion "0.7.11"
|
||||||
#define MyAppPublisher "WGSecure"
|
#define MyAppPublisher "WGSecure"
|
||||||
#define MyAppExeName "wgsecure.exe"
|
#define MyAppExeName "wgsecure.exe"
|
||||||
|
|
||||||
|
|||||||
Reference in New Issue
Block a user