chore(release): v0.7.7
Co-Authored-By: Claude Sonnet 5 <noreply@anthropic.com>
This commit is contained in:

 Claude Sonnet 5
@@ -6,6 +6,18 @@ Ce projet suit le [Versionnage Sémantique](https://semver.org/lang/fr/).
|
||||
|
||||
---
|
||||
|
||||
## [0.7.7] — 2026-09-04
|
||||
|
||||
### Corrigé
|
||||
- **Messages d'erreur Windows toujours « erreur inconnue » pour toute opération élevée** (split-DNS, installation/désinstallation du tunnel). Un processus lancé via l'invite UAC (`ShellExecuteEx`/`runas`) ne peut jamais faire remonter son stdout/stderr au processus appelant — ni même via `Start-Process -RedirectStandardOutput`, qui échoue pour la même raison. La commande élevée écrit désormais elle-même sa sortie dans un fichier temporaire, relu ensuite : les messages d'échec redeviennent lisibles.
|
||||
- **Handshake jamais affiché sur la page d'accueil sous Windows.** `wg show` était abandonné sans même être tenté dès que le processus n'était pas administrateur. L'appel non élevé est désormais réellement essayé (sans jamais ouvrir de fenêtre UAC) — il peut réussir si le mécanisme ci-dessous est actif.
|
||||
|
||||
### Ajouté
|
||||
- **Délégation Windows étendue au mécanisme officiel WireGuard.** Le bouton « Configurer les permissions » active désormais aussi `LimitedOperatorUI` et l'ajout au groupe *Opérateurs de configuration réseau* (en plus de l'ACL du service déjà posée), pour élargir ce qu'un utilisateur non-admin peut faire sans invite UAC.
|
||||
- **Diagnostic Windows honnête sur le split-DNS.** Aucune délégation à un utilisateur non-admin n'existe pour les règles NRPT (`Add`/`Remove-DnsClientNrptRule`) — le panneau Tests & diagnostic le signale désormais explicitement au lieu de laisser croire que l'ACL du service suffit à supprimer tous les prompts.
|
||||
|
||||
---
|
||||
|
||||
## [0.7.6] — 2026-09-04
|
||||
|
||||
### Ajouté
|
||||
|
||||
@@ -4,7 +4,7 @@
|
||||
## ──────────────────────────────────────────────
|
||||
|
||||
APP := wgsecure
|
||||
VERSION := 0.7.6
|
||||
VERSION := 0.7.7
|
||||
VENV := .venv
|
||||
PYTHON := $(VENV)/bin/python3
|
||||
PIP := $(VENV)/bin/pip
|
||||
|
||||
@@ -1,6 +1,6 @@
|
||||
# 🛡️ WGSecure (WGS)
|
||||
|
||||
🚀 v0.7.6 · 🐍 · 🪟🐧 · 🔐 MFA TOTP · 🛡️ WireGuard
|
||||
🚀 v0.7.7 · 🐍 · 🪟🐧 · 🔐 MFA TOTP · 🛡️ WireGuard
|
||||
|
||||
**WGSecure** est une interface graphique multiplateforme (Windows & Linux) pour gérer une connexion WireGuard avec une surcouche MFA (authentification à deux facteurs TOTP).
|
||||
|
||||
@@ -210,4 +210,4 @@ WGSecure/
|
||||
## 👤 Auteur
|
||||
|
||||
Développé par **Johnny** — [JT-Tools](https://github.com/JT-Tools)
|
||||
Version : 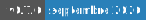 — Septembre 2026
|
||||
Version : 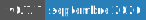 — Septembre 2026
|
||||
|
||||
+1
-1
@@ -1,3 +1,3 @@
|
||||
__version__ = "0.7.6"
|
||||
__version__ = "0.7.7"
|
||||
APP_NAME = "WGSecure"
|
||||
APP_SHORT = "WGS"
|
||||
|
||||
+1
-1
@@ -5,7 +5,7 @@
|
||||
; ──────────────────────────────────────────────
|
||||
|
||||
#define MyAppName "WGSecure"
|
||||
#define MyAppVersion "0.7.6"
|
||||
#define MyAppVersion "0.7.7"
|
||||
#define MyAppPublisher "WGSecure"
|
||||
#define MyAppExeName "wgsecure.exe"
|
||||
|
||||
|
||||
Reference in New Issue
Block a user